
Cada mudança validada antes de chegar à produção.
O Code Guardian revisa cada branch ou pull request contra o que foi pedido no Jira, as regras da sua equipe e a análise de qualidade e segurança. Comenta nas linhas afetadas e pode impedir o merge.
- Cobertura contra o ticket do Jira
- Regras da sua equipe (playbook)
- SonarQube e Semgrep
- Bloqueio de merge
- Ticket do Jira coberto
- Regras da equipe aplicadas
- Vulnerabilidades revisadas
Revisões manuais não escalam e os riscos passam.
O Code Guardian adiciona uma revisão sempre ativa que compara o que foi feito com o que foi pedido e com as regras da equipe, e explica tudo no próprio pull request.
Revisões inconsistentes
Cada revisor olha coisas diferentes e mudanças grandes são aprovadas por cansaço.
Implementa-se algo diferente
O pull request não cobre o que o ticket dizia e ninguém percebe até tarde.
Ferramentas separadas
Qualidade, segurança e regras da equipe são vistas em lugares diferentes.
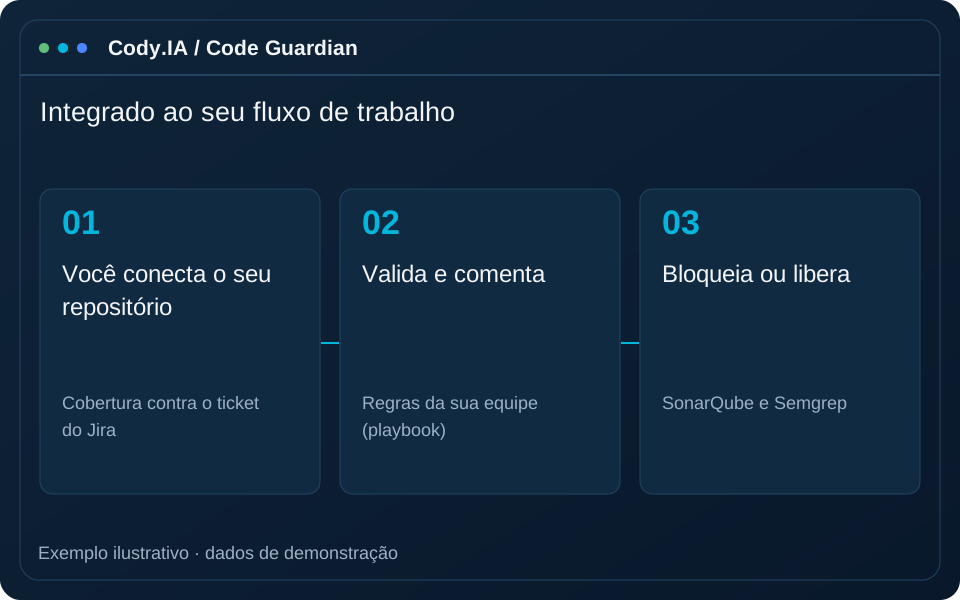
Integrado ao seu fluxo de trabalho
-
1
Você conecta o seu repositório
Com um webhook do GitHub ou com um workflow do GitHub Actions gerado com um clique.
-
2
Dispara em cada PR
O ticket do Jira é encontrado pelo nome da branch ou do PR e as validações rodam.
-
3
Valida e comenta
Compara com o ticket, com o seu playbook de regras, com o SonarQube e com o Semgrep, e comenta nas linhas afetadas.
-
4
Bloqueia ou libera
Com um botão você configura para que mudanças com achados não possam ser mescladas até serem corrigidas.
O bloqueio depende dos limites configurados e da exigência do check no repositório. As ferramentas conectadas complementam a revisão humana e os testes da equipe.
Uma revisão que não se cansa
Cobertura contra o Jira
Verifica se a mudança realmente cobre o que o ticket pedia.
Playbook de regras
Aplica as regras e padrões da sua equipe em cada revisão.
SonarQube e Semgrep
Qualidade de código e varredura de vulnerabilidades na mesma validação.
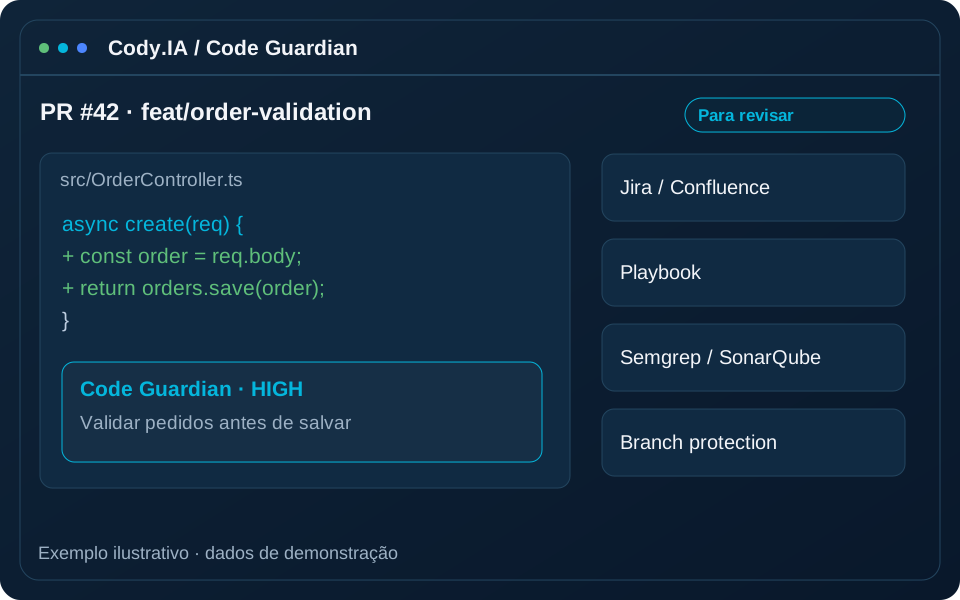
Comentários em linha
Os achados aparecem na linha exata do pull request, com a sua explicação.
Bloqueio de merge
Configure a verificação como requisito da branch para barrar o que não cumpre.
Disparo automático
Por webhook do GitHub ou por GitHub Actions com uma chave própria.
Quem usa
Feedback imediato
Receba observações ligadas à mudança e ao contexto do ticket para corrigir antes de solicitar outra revisão. Os comentários orientam a conversa do PR e ajudam a equipe a concentrar seu tempo em decisões de projeto e comportamento.
Consistência
Defina regras técnicas e de estilo em um playbook e escolha as severidades que devem reprovar a verificação. Os grupos funcional, técnico, vulnerabilidades e estilo organizam a revisão conforme os critérios e integrações da equipe.
Controle sem atrito
Inclua os achados das ferramentas configuradas no fluxo habitual de revisão. Priorize por severidade e contexto, verifique os casos reportados e exija os checks acordados na proteção de branches antes de permitir um merge.
Integra com o seu fluxo
Segurança na própria ferramenta
Webhooks assinados
Os eventos do GitHub são verificados com assinatura criptográfica.
Chaves protegidas
As chaves para o GitHub Actions são guardadas com hash, nunca em texto claro.
Proteções respeitadas
Ao exigir a verificação, as proteções que a branch já tinha são mantidas.
Perguntas frequentes
Você também pode gostar
Coloque um guardião em cada pull request
Conectamos a um dos seus repositórios e você vê o que ele encontra em uma mudança real.