
A sua nuvem completa, mapeada e explicada.
Você conecta a sua conta, o Cloud Infrastructure descobre todos os recursos e a IA os transforma em diagramas, análises de segurança e custos, e até em código de infraestrutura pronto para revisar.
- AWS, Google Cloud e Azure
- Diagramas de arquitetura
- Segurança e custos
- Terraform e CloudFormation
Ninguém tem o mapa real do que há na nuvem.
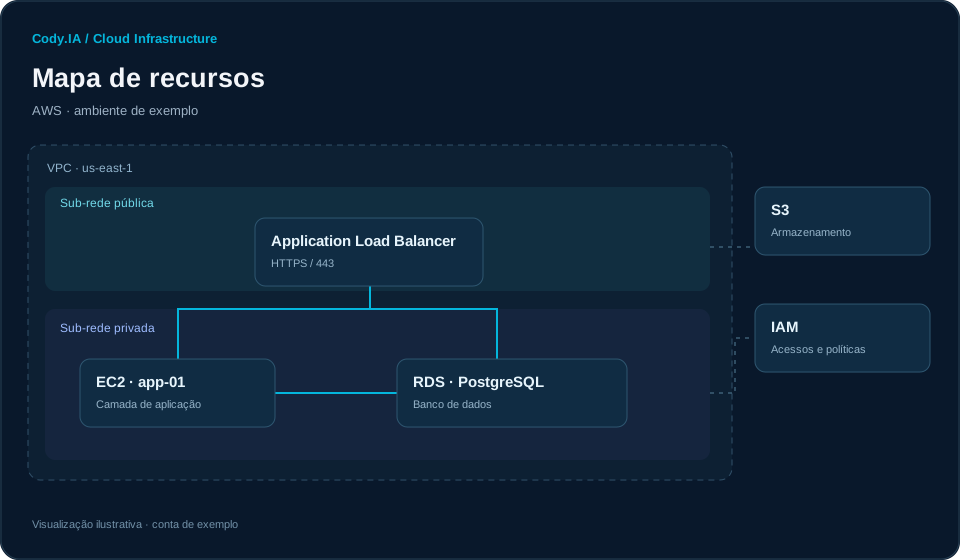
O Cloud Infrastructure inventaria o que realmente existe e o analisa: o que se relaciona com o quê, quanto custa, quais riscos existem e como ficaria como código.
Recursos órfãos
Com o tempo se acumulam máquinas, discos e serviços que ninguém usa e que ainda são pagos.
Riscos invisíveis
Configurações inseguras e segredos expostos passam despercebidos entre centenas de recursos.
Infraestrutura sem código
O que foi criado à mão no console é difícil de reproduzir, auditar ou migrar.
De uma credencial a um mapa completo
-
1
Você conecta a sua nuvem
Informe as credenciais da AWS, Google Cloud ou Azure. Elas são criptografadas e usadas só para essa consulta.
-
2
Os recursos são descobertos
A plataforma percorre a sua conta e ignora, sem falhar, as categorias em que você não tem permissão.
-
3
A IA analisa
Gera diagramas, postura de segurança, custos, topologia de rede, dependências e governança de tags.
-
4
Você exporta e age
Obtenha código Terraform ou CloudFormation e detecte mudanças em relação a uma descoberta anterior.
Do inventário às decisões
Descoberta multinuvem
AWS, Google Cloud e Azure em um só lugar, com paginação automática e permissões mínimas.
Diagramas e topologia
Arquitetura, rede e dependências desenhadas automaticamente, com análise de impacto.
Postura de segurança
Avaliação de segurança e conformidade, e detecção de segredos expostos.
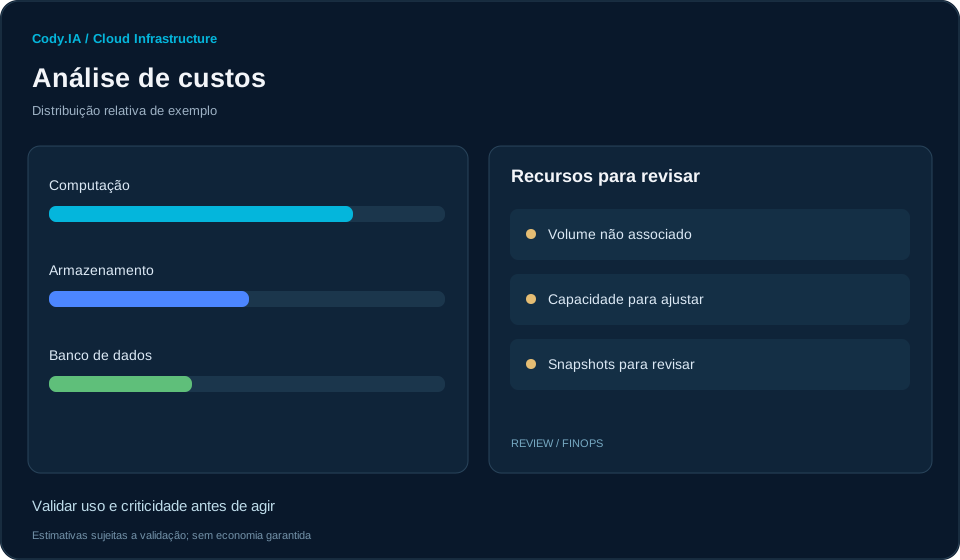
Custos e economia
Custos por categoria, recursos sem uso e recomendações de ajuste de tamanho; no Azure, com preços públicos reais para máquinas virtuais.
Infraestrutura como código
Gere Terraform ou CloudFormation; no Azure, a partir da API real da Microsoft para não inventar atributos.
Drift e tags
Detecte mudanças entre descobertas e acompanhe a governança de tags.
Para quem é
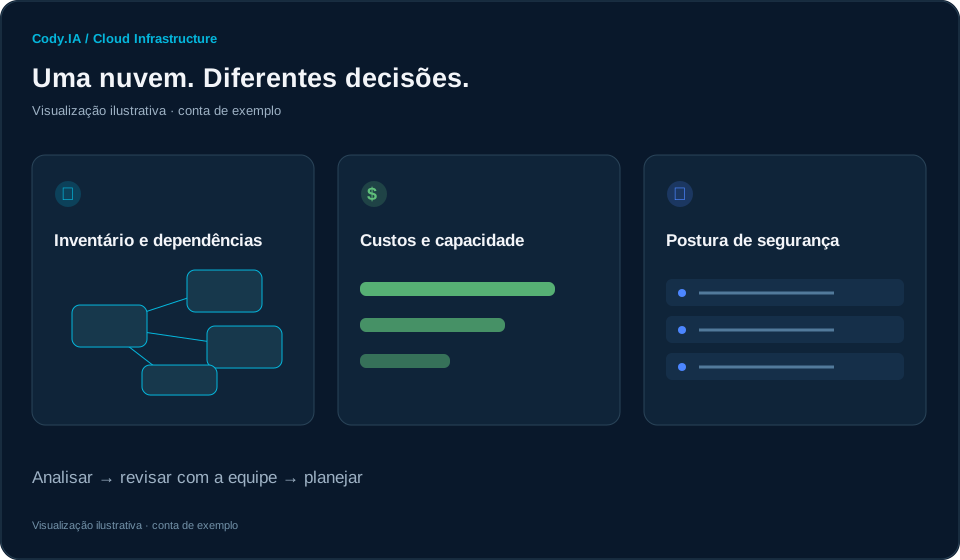
Decidir com um mapa, não com suposições.
Visualize computação, redes, armazenamento e bancos de dados em uma mesma visão. Revise relações e dependências antes de planejar mudanças, investigue diferenças entre descobertas e use o inventário para discutir arquitetura e manutenção com a equipe. O código Terraform ou CloudFormation gerado é um ponto de partida para revisão; mudanças são avaliadas e aplicadas pelos processos da organização.
Entender os gastos antes de otimizar.
Revise a distribuição de custos entre categorias e identifique recursos que merecem atenção: discos não associados, serviços aparentemente ociosos ou capacidade que pode ser ajustada. Compare as recomendações com utilização, faturamento e requisitos de continuidade. Os valores podem ser estimativas; preços públicos são usados quando disponíveis. Uma oportunidade não representa economia confirmada nem autorização para excluir recursos.
Transformar achados em prioridades de revisão.
Relacione inventário, configurações e dependências para orientar a revisão de exposição, acessos e postura de segurança. Compartilhe os achados com responsáveis por infraestrutura e aplicações para validar o escopo e definir ações. A análise apoia a equipe e depende dos dados e permissões disponíveis; não substitui auditoria, testes de segurança ou validação de conformidade.
As nuvens que você já usa
Credenciais bem cuidadas
Credenciais por consulta
São usadas só para essa consulta e não ficam em variáveis globais do servidor.
Criptografia em repouso
As credenciais que você salvar ficam armazenadas criptografadas.
Somente leitura em bancos
A inspeção de esquemas é feita em modo somente leitura, reforçado em três camadas.
Perguntas frequentes
Você também pode gostar
Code Inspector
O grafo real de classes, funções e rotas do seu código, extraído com um parser de verdade.
Revitalize
Migração incremental de sistemas legados para arquiteturas modernas, sem “big bang”.
Code Guardian
Valide branches e pull requests contra o Jira, as suas regras, o SonarQube e o Semgrep.
Veja a sua nuvem com outros olhos
Vamos conectar uma conta de teste e mostrar o mapa, os custos e os riscos que aparecem.